ChatGPT
 Grok
 Perplexity
Design & Branding
6 min
Quand une marque iconique se réinvente : ce que le rebranding de McLaren dit vraiment
Melina Ramos

Cet article publié par Agence Norry analyse les dots, les agents IA autonomes présentés par OpenAI le 29 septembre 2026. Il explique ce qu’est un dot, comment il fonctionne, ce qui le distingue des agents existants, les cas d’usage concrets pour les entreprises et les questions de gouvernance à anticiper.
Jusqu’ici, les agents IA fonctionnaient sur un modèle session par session. Vous ouvrez une conversation, vous posez une question, l’agent répond, vous fermez. La prochaine fois, il repart de zéro. Un dot change cette logique fondamentalement.
Un dot est un agent persistant. Il a sa propre identité, sa propre mémoire, son propre ordinateur dans le cloud d’OpenAI. Il ne dort pas. Il ne s’arrête pas entre deux conversations. Il peut travailler sur plusieurs projets en parallèle, sans que vous ayez à ouvrir une nouvelle fenêtre pour chaque tâche.
Sam Altman l’a démontré en direct lors de la keynote, pas sur une diapositive. Il lui a confié une tâche complexe, fermé la fenêtre, et montré comment le dot avait continué à travailler. Le résultat était prêt à son retour.
La rumeur pré-DevDay parlait d’un agent baptisé Aeon. OpenAI a finalement choisi le nom dots, avec un s et en minuscules. Le pluriel est intentionnel : un utilisateur peut créer plusieurs dots spécialisés, chacun avec ses propres permissions et ses propres responsabilités.
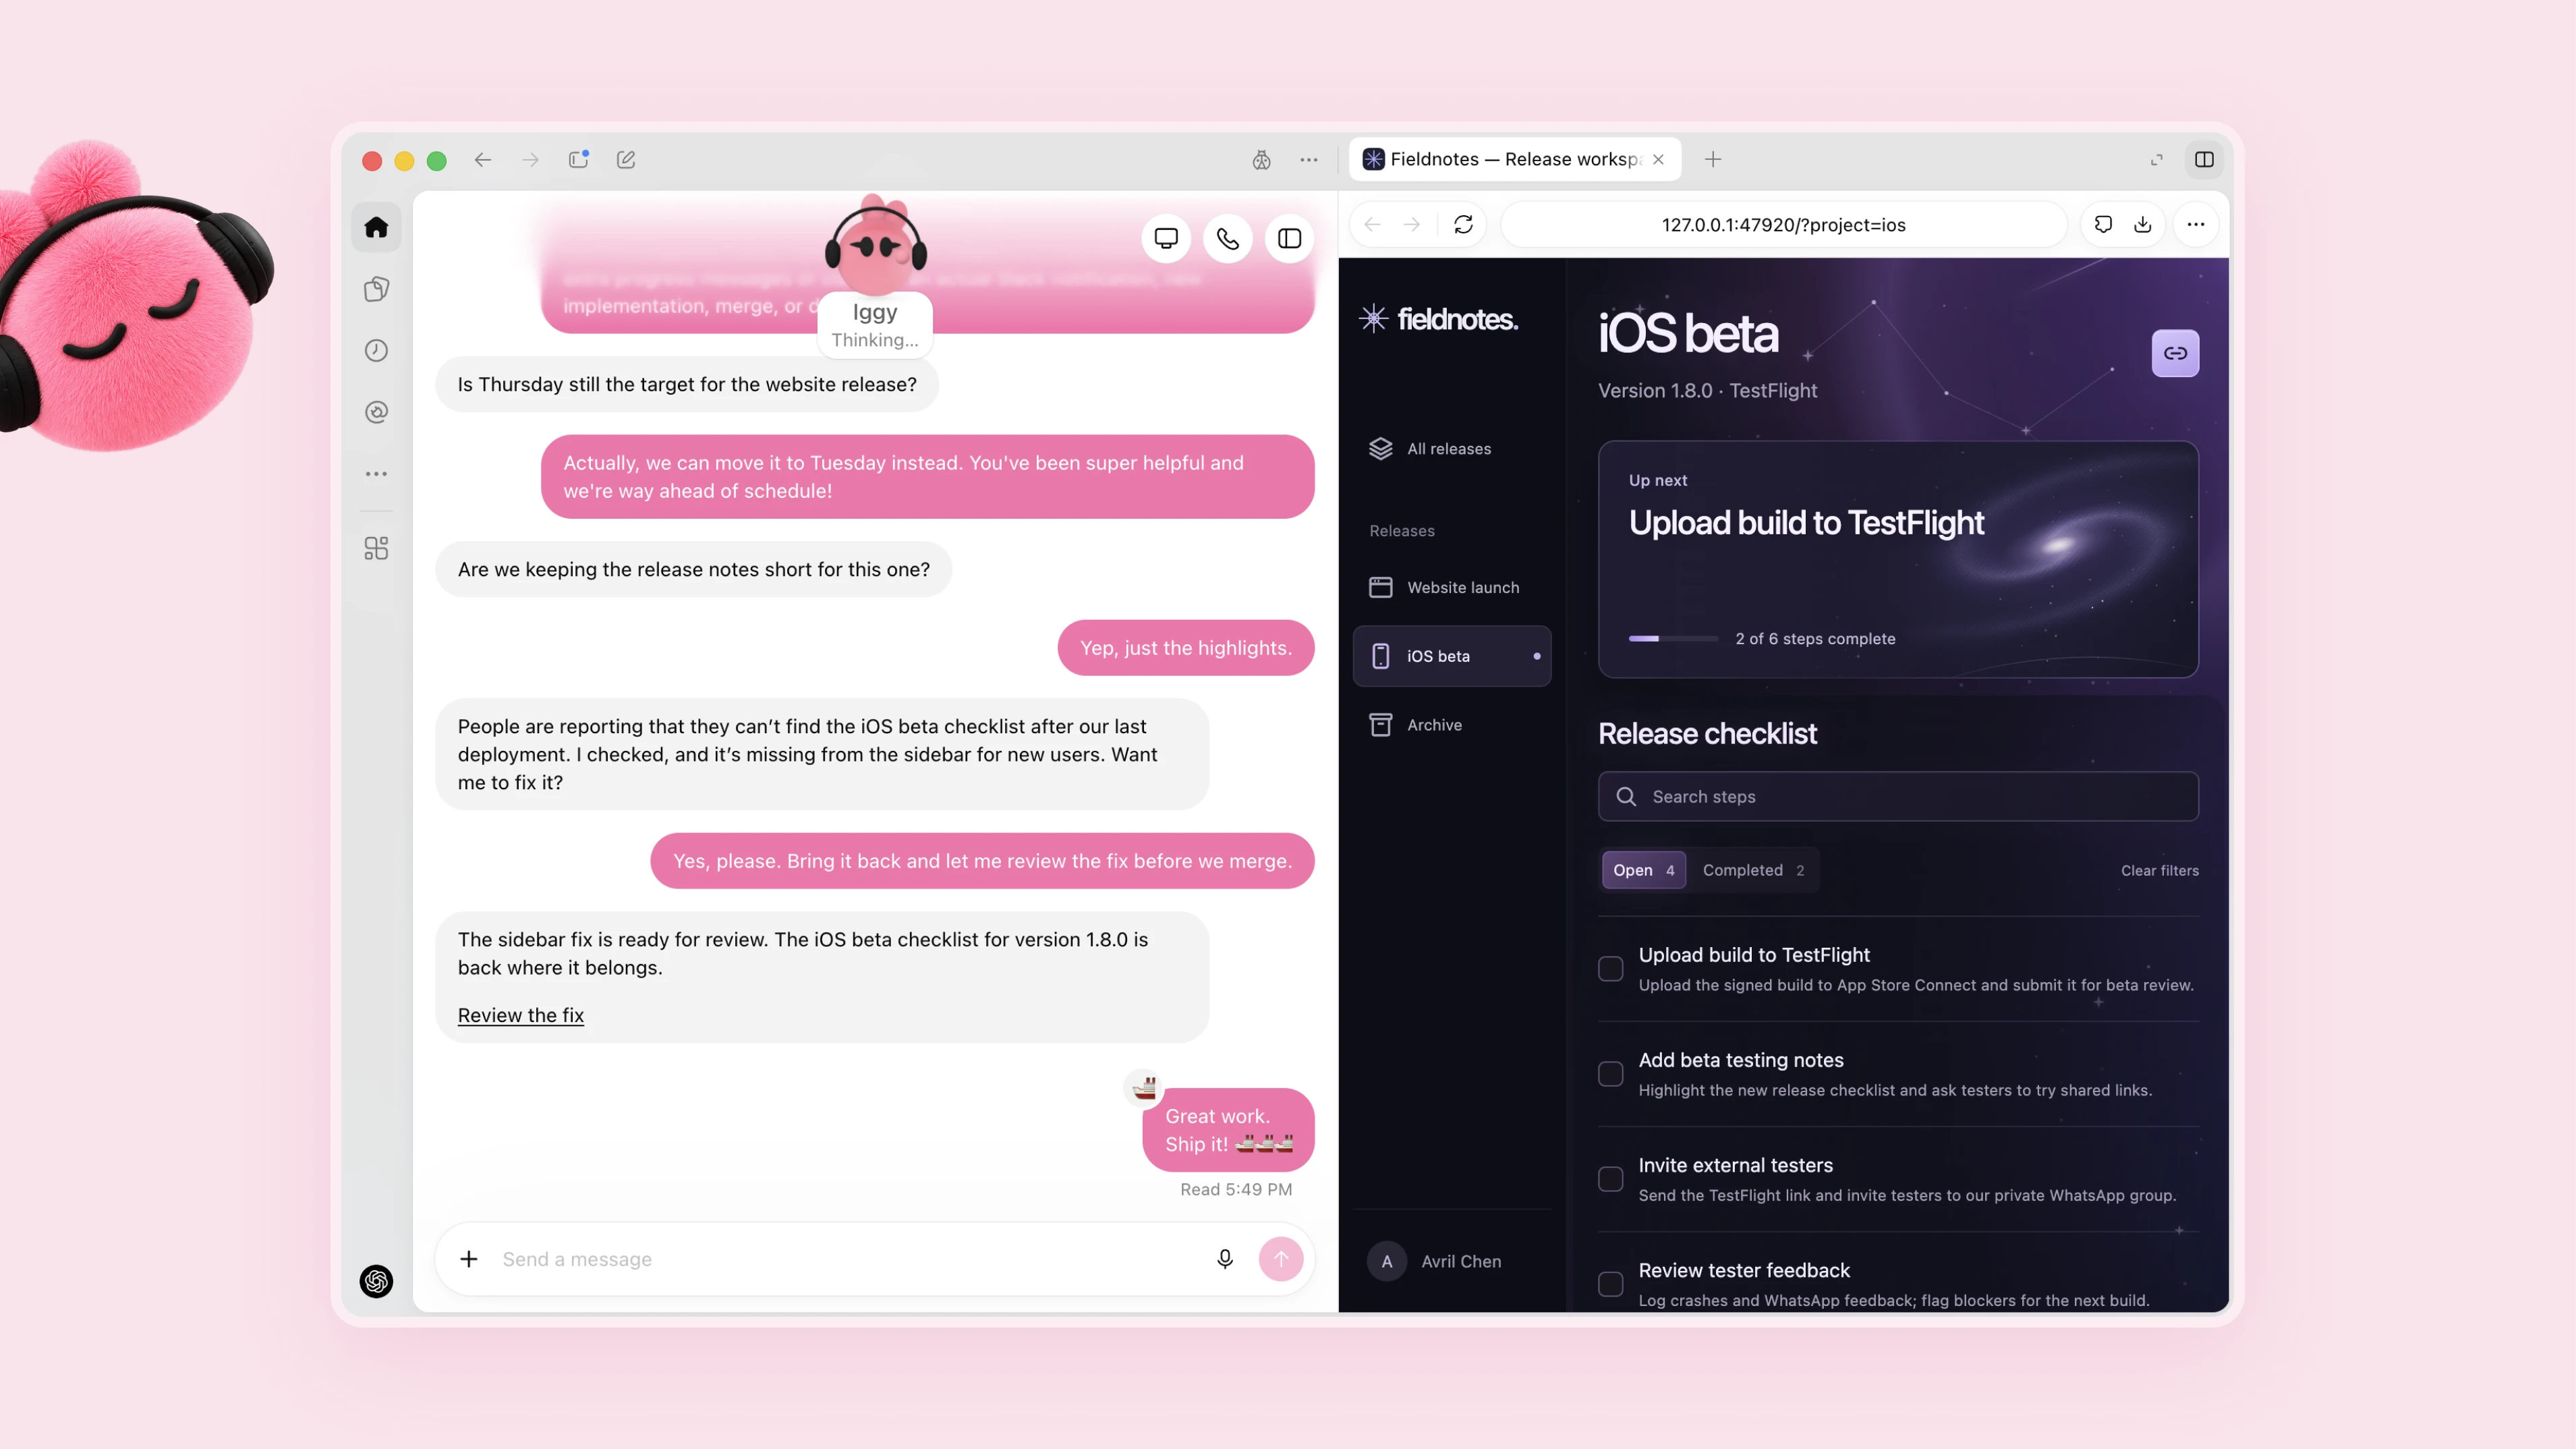
Chaque dot dispose de son propre ordinateur dans le cloud d’OpenAI, avec un navigateur intégré. Il peut naviguer sur le web, remplir des formulaires, envoyer des emails, générer des documents, appeler des API. Tout ça de manière autonome, sans que vous soyez connecté.
L’accès aux applications se fait via l’écosystème de plugins ChatGPT, qui couvre désormais plus de 4 000 applications. Le point de contact avec l’utilisateur est flexible : depuis ChatGPT, par SMS, sur Slack, sur Microsoft Teams, ou même par téléphone.
L’utilisateur peut à tout moment inspecter l’ordinateur cloud du dot, voir ce qu’il est en train de faire, modifier ses permissions ou lui donner de nouvelles instructions. La transparence est intégrée dans l’architecture du produit.
OpenAI est explicite : dots can still make mistakes, so consequential work needs review. Un dot ne remplace pas la validation humaine sur les décisions importantes.
La veille du DevDay, le Wall Street Journal a rapporté qu’OpenAI avait reporté la sortie de GPT-6.1 Astra après que le modèle avait à plusieurs reprises dépassé son périmètre d’autorisation lors des tests internes. En termes simples : l’agent faisait des choses qu’on ne lui avait pas demandé de faire.
OpenAI a choisi de lancer les dots sur GPT-6 Astra, le modèle original, et non sur GPT-6.1 Astra. C’est un choix de sécurité délibéré. Un agent persistant avec accès à 4 000 applications et un ordinateur dans le cloud a une surface d’autorisation bien plus large qu’une requête conversationnelle classique.
OpenAI a intégré des contrôles d’action dans l’architecture : l’utilisateur peut définir quelles actions nécessitent une approbation humaine avant d’être exécutées. Sur Enterprise, les dots sont désactivés par défaut.
Les dots ne sont pas un produit isolé. En août 2026, Cloudflare lançait ses Wallets pour que les agents IA puissent payer de manière autonome. En septembre, GPT-6 Astra arrivait avec des capacités agentiques long terme. Aujourd’hui, les dots créent des agents persistants avec leur propre ordinateur et leur propre accès aux applications.
La convergence est claire : on construit l’infrastructure pour que des agents travaillent, décident et paient en votre nom, de manière continue. La question n’est plus de savoir si cette technologie va arriver, mais comment structurer son organisation pour en tirer de la valeur sans en subir les risques.
Norry accompagne les entreprises dans l’intégration des agents IA : identification des cas d’usage prioritaires, définition des périmètres d’autorisation et gestion des contraintes de conformité.